Snapshot Executive. Security Operations Center (SOC) pada 2026 menghadapi paradoks struktural. Mandiant M-Trends 2026 memperkirakan rata-rata waktu eksploitasi kerentanan kini berada di minus tujuh hari, artinya eksploitasi rutin terjadi sebelum security patch terbit, sementara median waktu serah terima akses dari kelompok akses awal ke kelompok ancaman sekunder runtuh dari lebih dari delapan jam pada 2022 menjadi 22 detik pada 2025. Di sisi lain, hanya 30 persen responden survei ISC2 yang timnya sudah mengintegrasikan perangkat keamanan berbasis AI (AI security tools) ke dalam operasional (Juli 2025). Agentic AI memindahkan SOC dari pendekatan reaktif berbasis aturan menuju operasi semiotonom yang melakukan triase, investigasi, dan orkestrasi respons secara mandiri, dengan keputusan kritis tetap berada dalam kendali analis keamanan.
AI untuk SOC berkembang dari machine learning untuk deteksi anomali, ke generative AI untuk peringkasan, dan kini menuju agentic AI yang mampu menjalankan investigasi multilangkah secara lebih otomatis. Pergeseran ini mengubah pertanyaan yang perlu dijawab pimpinan keamanan: bukan lagi apakah SOC memerlukan kecerdasan buatan, melainkan kategori mana yang tepat, untuk fase apa, dan dengan tata kelola seperti apa.
Mengapa SOC Tradisional Tidak Lagi Cukup?
SOC yang bertumpu pada aturan statis, kombinasi Security Information and Event Management (SIEM) dan Security Orchestration, Automation, and Response (SOAR) berbasis playbook, serta kapasitas analis manusia menghadapi batas struktural ketika kecepatan penyerang melampaui kecepatan respons manual. Tiga indikator yang menjelaskan urgensi:
Jendela patch sudah terbalik. M-Trends 2026 memperkirakan rata-rata waktu eksploitasi kerentanan turun ke minus tujuh hari. Mandiant menyampaikan angka ini sebagai estimasi, bukan pengukuran presisi, tetapi implikasinya jelas: asumsi bahwa institusi masih punya waktu untuk menambal kerentanan sebelum dieksploitasi tidak lagi berlaku.
Serah terima akses dalam hitungan detik. Median waktu antara peristiwa akses awal dan serah terima ke kelompok ancaman sekunder runtuh dari lebih dari delapan jam pada 2022 menjadi 22 detik pada 2025. Kelompok akses awal kini mempersiapkan kebutuhan serangan lanjutan sebelum akses diserahkan kepada kelompok berikutnya, sehingga operasi berdampak tinggi dapat dimulai sejak interaksi pertama. Mandiant menyimpulkan bahwa peringatan berdampak rendah harus diperlakukan sebagai indikator kritis, dan remediasi harus dilakukan sebelum penyerang mulai menjalankan aktivitas lanjutan di dalam sistem.
Volume anomali yang melonjak. Badan Siber dan Sandi Negara (BSSN) mencatat sekitar 5,2 miliar anomali trafik internet nasional sepanjang Januari hingga pertengahan November 2025, setara rata-rata 182 anomali per detik, dengan 93,78 persen berkaitan dengan aktivitas malware yang berpotensi berkembang menjadi ransomware.
Kombinasi ketiganya menghasilkan kondisi lonjakan peringatan, yaitu titik ketika tim SOC tidak lagi mampu menganalisis seluruh peringatan dengan kedalaman investigasi memadai. Peringatan kritis tertimbun di antrean, sementara waktu analisis habis pada false positive berulang.
Permukaan deteksinya pun bergeser. M-Trends 2026 mencatat eksploitasi tetap menjadi vektor infeksi awal terbanyak selama enam tahun berturut-turut dengan porsi 32 persen, sementara phishing surel turun ke 6 persen dan digantikan rekayasa sosial berbasis suara yang melonjak ke 11 persen. Deteksi yang masih dikalibrasi untuk ancaman surel akan melewatkan jalur masuk yang kini dominan.
Apa Itu Agentic AI dan Bedanya dengan Otomatisasi Tradisional?
Agentic AI adalah sistem berbasis large language model yang dilengkapi kemampuan penggunaan alat, proses analisis bertahap, dan memori kontekstual untuk mengeksekusi tugas kompleks secara semiotonom. Perbedaannya dengan otomatisasi tradisional terletak pada kemampuan beradaptasi. Playbook SOAR hanya menjalankan langkah yang telah didefinisikan manusia sebelumnya, sedangkan agen dapat menyusun alur investigasi yang menyesuaikan konteks tanpa perlu diprogram ulang untuk setiap skenario.
Empat kapabilitas yang mendefinisikan:
Penggunaan alat otonom. Agen mengakses Application Programming Interface (API) SIEM, Endpoint Detection and Response (EDR), platform intelijen ancaman, dan sistem tiket secara mandiri, lalu menggabungkan datanya untuk analisis.
Proses analisis bertahap. Agen memecah peringatan menjadi pertanyaan investigatif, menjalankan kueri berurutan, dan menyimpulkan verdict dalam hitungan detik, meniru proses berpikir analis Tier 2.
Memori kontekstual. Agen menyimpan konteks investigasi terdahulu sehingga dapat mendeteksi pola yang membentang lintas peristiwa yang tampak terpisah.
Adaptasi tanpa kode baru. Saat pola serangan baru muncul, agen menyesuaikan strategi investigasi berdasarkan deskripsi ancaman, tanpa penulisan playbook baru.
Kapabilitas ini mulai tersedia dalam solusi keamanan komersial. Sepanjang 2025 dan 2026, sejumlah penyedia teknologi keamanan global memperkenalkan kapabilitas berbasis multiagen untuk mendukung operasi SOC dan berkolaborasi dengan analis manusia. Perkembangan tersebut menunjukkan bahwa agentic AI mulai bergerak dari tahap eksperimentasi menuju penerapan pada use case keamanan yang lebih terukur, meskipun efektivitas dan tingkat otonominya tetap bergantung pada konteks, integrasi, dan tata kelola masing-masing organisasi.
Di Mana Agentic AI Paling Matang untuk Diadopsi?
Empat area paling matang saat ini adalah triase peringatan, investigasi otonom, proactive threat hunting, dan rekayasa deteksi adaptif.
Triase peringatan. Agen menerima peringatan awal dari SIEM, EDR, atau Extended Detection and Response (XDR), memperkayanya dengan intelijen ancaman, mengorelasikannya dengan log historis dan konteks aset, lalu memberi verdict beserta tingkat kepercayaan. Untuk false positive umum seperti akses sah dari geolokasi berbeda saat perjalanan dinas, agen dapat menandai tiket sebagai selesai disertai justifikasi tertulis.
Investigasi otonom. Agen menjalankan rangkaian kueri berurutan: memeriksa log akses pengguna terdampak, memetakan koneksi ke entitas eksternal, mencocokkan indikator kompromi dengan umpan intelijen, dan memeriksa indikasi pergerakan lateral. Hasilnya adalah laporan investigasi awal yang siap diverifikasi analis Tier 2.
Proactive threat hunting. Agen tidak menunggu peringatan, melainkan menjalankan threat hunting berbasis hipotesis dari lanskap ancaman terbaru, misalnya memeriksa indikasi penggunaan kredensial dari kebocoran data yang baru dipublikasikan.
Rekayasa deteksi adaptif. Agen menganalisis profil ancaman organisasi secara berkelanjutan, mengidentifikasi celah cakupan deteksi, lalu membuat dan menguji ulang aturan terhadap data historis sebelum diterapkan ke produksi.
Bagaimana Dampaknya pada Metrik Operasional SOC?
Dampak paling terukur muncul pada kecepatan deteksi dan respons, cakupan investigasi, serta pergeseran fokus analis dari triase rutin ke pekerjaan bernilai tinggi.
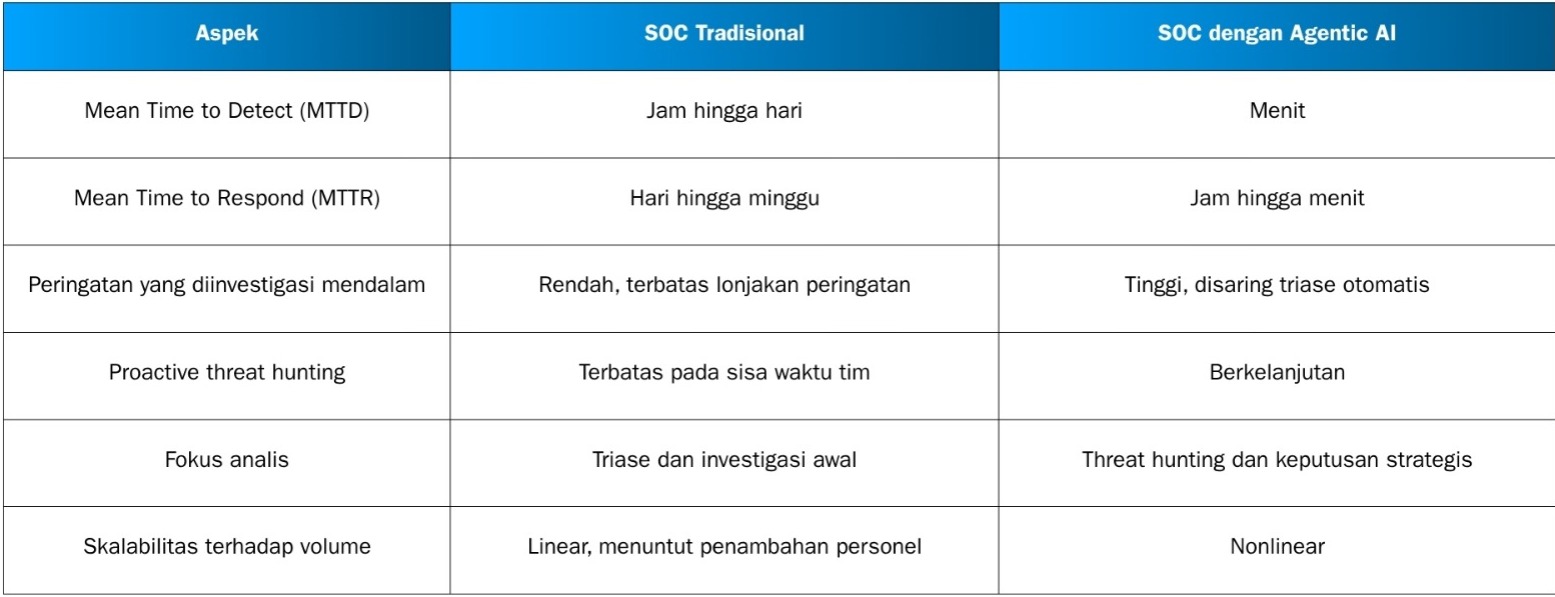
Catatan penting: besaran perbaikan sangat bergantung pada maturitas SOC awal, kualitas telemetri, dan kompleksitas lingkungan. Klaim penurunan dramatis seperti MTTR turun 90 persen harus selalu diuji secara terkontrol di organisasi masing-masing.
Apa Risiko dan Kerangka Tata Kelolanya?
Adopsi agentic AI memunculkan empat risiko yang tidak ada di SOC tradisional: halusinasi ketika agen menyimpulkan keliru dengan kepercayaan tinggi, prompt injection ketika masukan eksternal memanipulasi penalaran agen, eskalasi hak akses ketika agen memiliki kewenangan lebih luas dari kebutuhannya, dan celah tata kelola ketika tindakan otonom tidak terdokumentasi secara auditabel.
Lima prinsip tata kelola menjadi prasyarat:
Manusia tetap memegang keputusan berdampak besar. Pemblokiran akun, isolasi endpoint produksi, dan pemutusan sistem kritis tetap melalui persetujuan analis. Agentic AI merekomendasikan, manusia memutuskan.
Hak akses minimum untuk agen. Agen triase tidak memerlukan akses basis data produksi, agen investigasi tidak memerlukan kewenangan remediasi.
Jejak audit lengkap. Setiap tindakan tercatat dengan stempel waktu, input, rantai penalaran, sumber data, dan output sebagai alat bukti forensik dan bahan pelaporan kepatuhan.
Deteksi sebagai kode dengan kendali versi. Aturan yang dibuat agen wajib melalui tinjauan manusia sebelum diterapkan ke produksi.
Evaluasi dan pengujian adversarial berkala. Agen diuji terhadap skenario manipulasi untuk memastikan ketahanannya terhadap prompt injection.
Prinsip-prinsip ini selaras dengan AI Risk Management Framework 1.0 dari National Institute of Standards and Technology (NIST) dan profil kecerdasan buatan generatif.
Apa yang Berbeda untuk Institusi di Indonesia?
Tiga konteks lokal menuntut penyesuaian pendekatan.
Kedaulatan dan residensi data. Banyak platform SOC agentik global memproses telemetri di cloud di luar Indonesia. Untuk institusi dengan data berklasifikasi atau data pribadi, pemilihan platform harus mempertimbangkan opsi penempatan di dalam negeri atau arsitektur hybrid yang menjaga data sensitif tetap di lingkungan sendiri.
Kepatuhan UU Pelindungan Data Pribadi dan UU ITE 2024. pemprosesan data pribadi oleh agentic AI dalam konteks deteksi ancaman memerlukan dasar pemprosesan yang jelas sebagaimana diatur Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), dengan tetap memperhatikan Undang-Undang Informasi dan Transaksi Elektronik (UU ITE) sebagaimana diubah terakhir melalui Undang-Undang Nomor 1 Tahun 2024. Peran agen dalam alur pemprosesan perlu didokumentasikan dalam perekaman seluruh kegiatan pemprosesan Data Pribadi yang diwajibkan Pasal 31 UU PDP, dan jejak audit berubah dari praktik baik menjadi kebutuhan kepatuhan.
Strategi talenta dan ketergantungan vendor. Keterbatasan analis Tier 2 dan Tier 3 di pasar tenaga kerja Indonesia justru memperkuat alasan mengadopsi agentic AI untuk triase. Namun ketergantungan pada satu platform menciptakan risiko. Pendekatan yang lebih sehat adalah pendekatan hybrid: platform inti dari penyedia yang kompeten, ditambah kapabilitas integrasi yang dibangun bersama mitra lokal yang memahami konteks regulasi dan ancaman spesifik Indonesia.
Bagaimana Digiprimatera Mendukung Modernisasi SOC?
Digiprimatera memandang adopsi agentic AI sebagai transformasi operasional bertahap dengan tata kelola kuat, bukan proyek teknologi terisolasi. Pendampingan Digiprimatera mencakup asesmen maturitas SOC saat ini, identifikasi area prioritas berdasarkan profil ancaman dan kompleksitas operasional, perancangan kerangka tata kelola yang selaras dengan UU PDP dan UU ITE 2024, hingga implementasi yang terintegrasi dengan ekosistem SIEM, EDR, intelijen ancaman, dan manajemen identitas yang sudah berjalan.
Perspektif Digiprimatera terbentuk dari pendampingan implementasi SOC di institusi finansial, Badan Usaha Milik Negara (BUMN), dan enterprise yang masing-masing memiliki konteks regulasi dan ancaman berbeda. Tantangan yang paling sering muncul bukan pemilihan platform, melainkan integrasi menyeluruh antara lapisan SOC agentik, kualitas data keamanan, manajemen identitas dan akses, serta kerangka tata kelola, sehingga peningkatan kapabilitas tidak menciptakan eksposur risiko baru.
Bagi SOC Manager yang sedang menyusun peta jalan modernisasi SOC, tim Digiprimatera terbuka untuk diskusi awal guna memetakan maturitas operasional saat ini, mengidentifikasi area prioritas adopsi kapabilitas agentik, dan merancang kerangka tata kelola yang sesuai regulasi nasional.
Daftar Sumber
Mandiant dan Google Cloud. (2026). M-Trends 2026: Data, Insights, and Strategies From the Frontlines. Dirilis 23 Maret 2026.
Badan Siber dan Sandi Negara. (2026). Paparan Deputi Bidang Keamanan Siber dan Sandi Perekonomian, Slamet Aji Pamungkas, mengenai hasil pemantauan trafik internet nasional 2025 pada Forum Kolaboratif Penanganan Fraud dan Scam Digital, Jakarta, 16 April 2026.
ISC2. (2025). 2025 AI Adoption Pulse Survey. 16 Juli 2025.
National Institute of Standards and Technology. (2023). Artificial Intelligence Risk Management Framework (AI RMF 1.0). Januari 2023.
National Institute of Standards and Technology. (2024). Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile (NIST AI 600-1). Juli 2024.
Undang-Undang Nomor 1 Tahun 2024 tentang Perubahan Kedua atas Undang-Undang Nomor 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik.
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.